حوكمة الأمن السيبراني لقيادات الحكومة والبنية التحتية الحيوية
ما يجب أن يعرفه الوزير وعضو مجلس الإدارة والمدير العام عن المخاطر السيبرانية: الحوكمة، والمسؤوليات، والاستجابة للحوادث، وحماية الأنظمة الحيوية في الطاقة والمصارف والاتصالات.
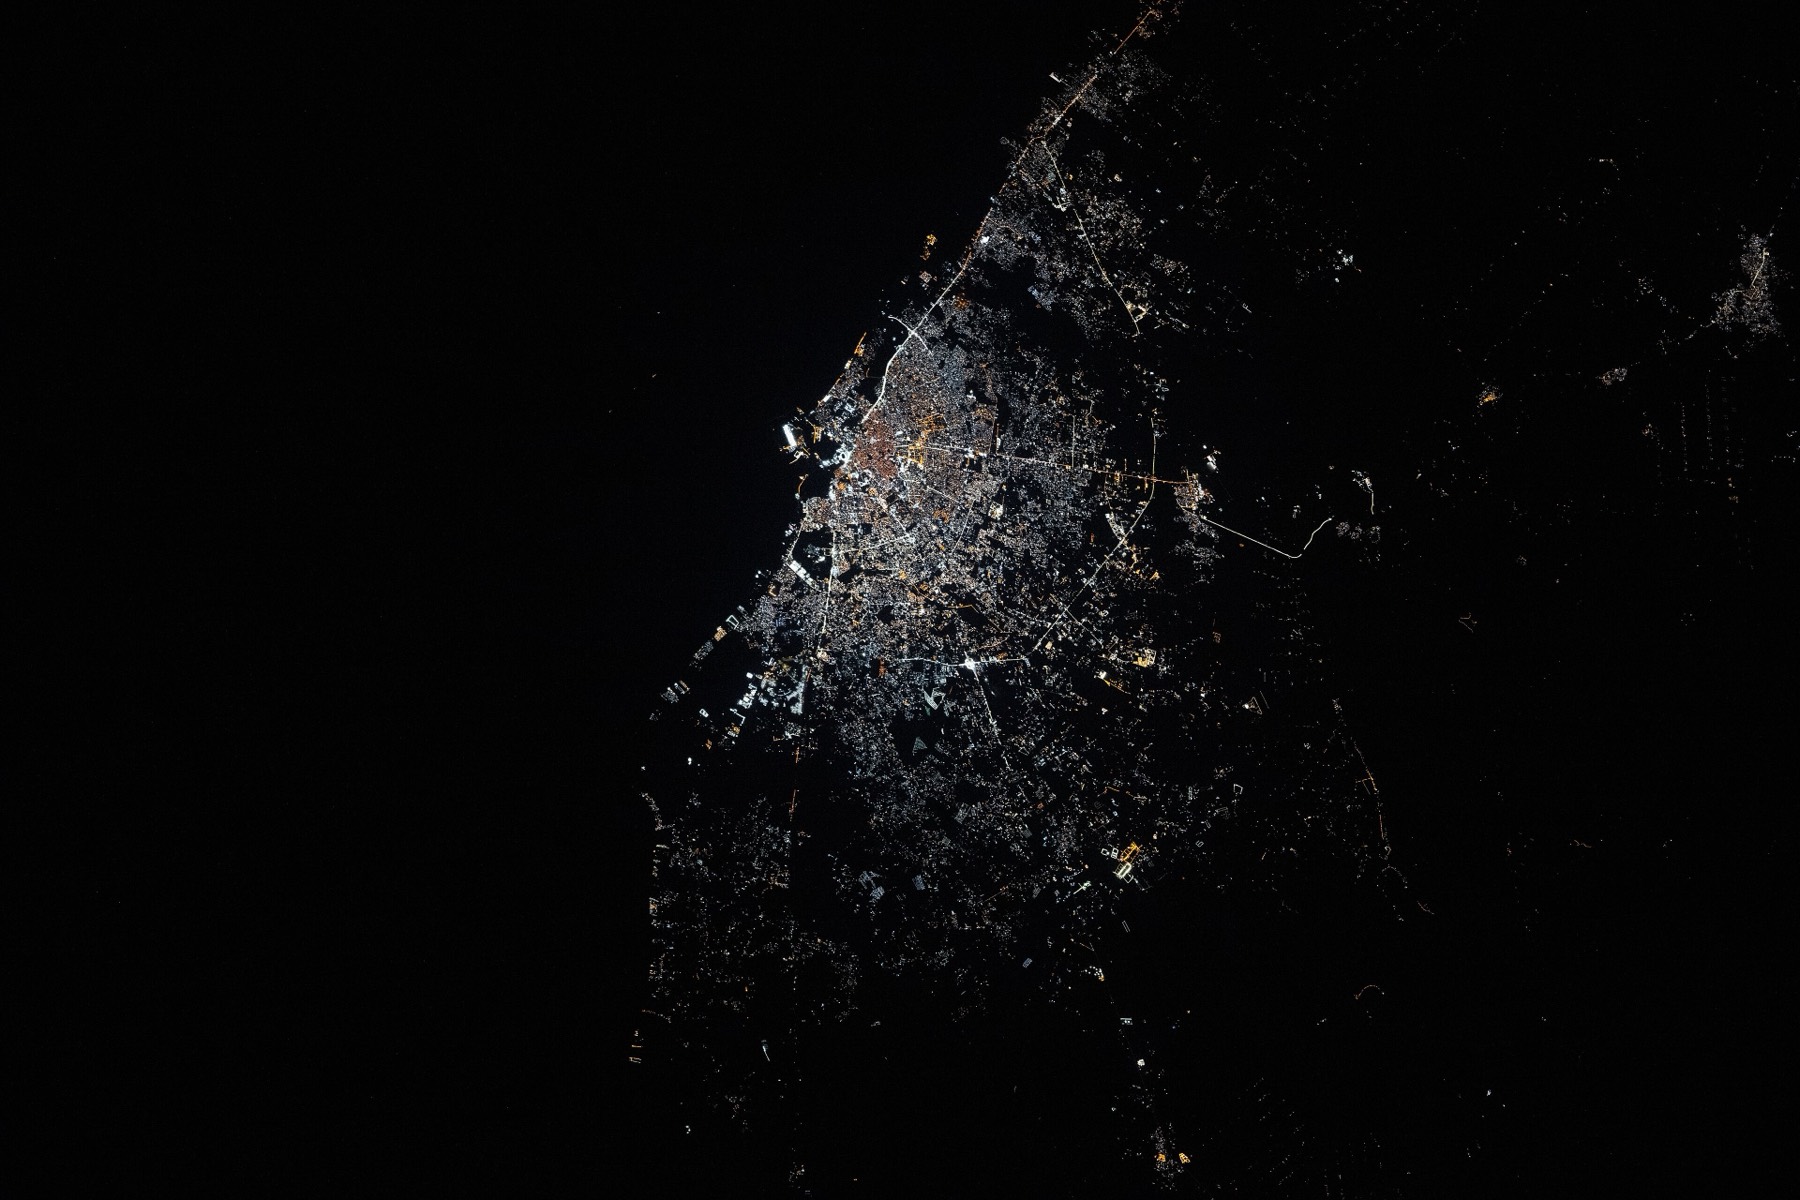
بنغازي من المدار
نظرة عامة على البرنامج
برنامج للقيادات غير التقنية يترجم الأمن السيبراني إلى قرارات حوكمة واستثمار. يغطي مشهد التهديدات، وأطر NIST وISO 27001، ودور القيادة في الاستجابة للحوادث، ومحاكاة أزمة سيبرانية في غرفة القيادة.
الأهداف التدريبية
- فهم مشهد التهديدات السيبرانية للقطاع الحكومي والبنية الحيوية.
- تحديد مسؤوليات الحوكمة السيبرانية على مستوى القيادة.
- تقييم نضج الجهة وفق أطر NIST وISO 27001.
- قيادة الاستجابة لحادث سيبراني كبير.
الفئة المستهدفة
- الوزراء والوكلاء وأعضاء مجالس الإدارة.
- المديرون العامون في الطاقة والمصارف والاتصالات والمرافق.
- رؤساء المخاطر والامتثال والتدقيق الداخلي.
المحاور التدريبية
- الوحدة 1
اليوم 1: المخاطر السيبرانية كمسألة حوكمة
- مشهد التهديدات: الهجمات على الحكومات والمصارف والطاقة
- مسؤولية القيادة ومجلس الإدارة
- الوحدة 2
اليوم 2: الأطر والنضج والاستثمار
- إطار NIST وISO 27001 بلغة القيادة
- تقييم النضج وأولويات الاستثمار
- الوحدة 3
اليوم 3: الاستجابة للحوادث والأزمات
- خطة الاستجابة والتواصل والتعافي
- محاكاة: هجوم سيبراني على جهة حكومية